叫停“一刀切”!生成式AI在EU GMP附录22迎来重大监管松绑
欧洲药品管理局(EMA)于2026年10月2日公布了欧盟GMP附录22(人工智能)专题研讨会的综合报告。该报告汇集了EMA附录22起草小组、质量创新小组(QIG)与制药行业代表在2026年6月30日闭门研讨中的关键成果。
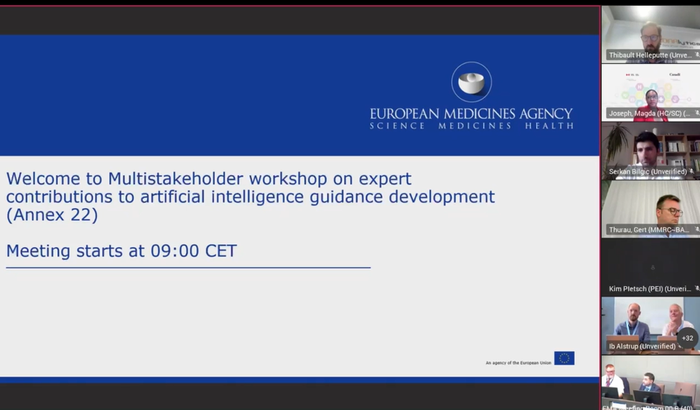
图1:6月30日,EMA与行业代表闭门研讨欧盟GMP附录22
https://ema-vod.cloud.panopto.eu/Panopto/Pages/Viewer.aspx?id=a9e1d035-3ade-4600-ae99-b47b00e9dfe9&start=1.786428
这份报告体现出欧洲监管层对药企应用AI的思路转变:早期草案中对生成式AI(GenAI)、大语言模型(LLM)、动态自适应模型及概率输出模型的“一刀切禁令”出现松动,转而推进基于预期用途(Intended Use)与质量风险管理(QRM)的个案评估框架。
背景:打破“技术标签”式的绝对禁令
在早期的附录22征求意见稿中,监管方曾直接规定:大语言模型、生成式AI、概率型模型及具备自适应特性的动态模型,不得用于关键GMP业务。这一条款在公开征求意见阶段遭到了全球业界的普遍反对。行业普遍认为,仅按“技术标签”做排他性限制,会直接阻碍制药工艺的数字化升级与创新。
起草小组随后重新评估了适用范围,研讨重点也转变为:在建立包含防护栏(Guardrails)等综合控制策略的前提下,能否依托ICH Q9原则管理概率型与生成式 AI,将残余风险控制在可接受水平?围绕六大专题的讨论由此展开。
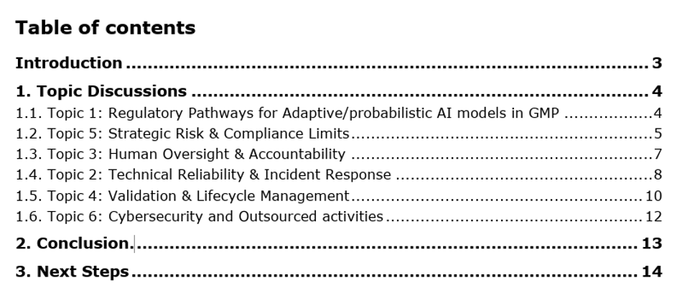
图2:专题研讨会综合报告的内容大纲
https://www.ema.europa.eu/en/documents/report/report-multistakeholder-workshop-expert-contributions-artificial-intelligence-guidance-development-annex-22_en.pdf
六大核心议题要点
议题1
自适应与概率型模型的监管路径
起草小组主要关注如何将具备概率输出或自适应特征的模型纳入合规监管,尤其是在高风险、隐蔽性强的GMP场景中落实QRM。
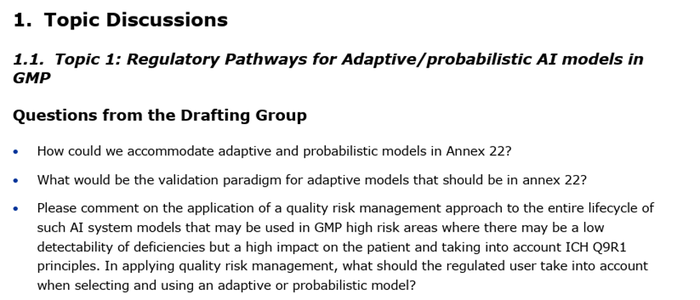
行业代表指出,不确定性与模型漂移在传统GMP中早有先例,例如物理仪表的测量漂移、生物反应器的工艺波动,历来都是靠周期性校准、全生命周期评估与持续监控来维持受控。因此,评估 AI 能否合规的核心,在于系统能否持续符合预期用途、风险能否被既有的药品质量体系吸收,而非其技术分类。
针对生成式AI 存在的幻觉、虚假信息和过度自信等固有缺陷,各方态度明确:企业必须在验证阶段识别并证明能够防范这些问题,否则不能获批用于关键环节。同时,评估模型风险时除严重度与发生概率外,还需结合复杂性(Complexity)与可检测性(Detectability),这与ICH Q9(R1) 对“正式度(Formality)”的要求保持了一致。
议题2
技术可靠性与“瑞士芝士”防御体系
技术讨论结合了HVAC动态控制、偏差处理智能体、批记录LLM评估、用于APR的
文本到数据库(Text-to-SQL)提取以及生物反应器补料等具体场景,提出了三层分层控制架构:
● 输入/预防控制:上下文校验、分布外数据检测及硬性规则边界。
● 模型内/检测控制:带信源绑定的检索增强生成(RAG)、不确定性量化及自一致性校验
● 输出/遏制控制:硬约束拦截、置信度门控、累积和监控,以及回退至传统验证流程的机制。
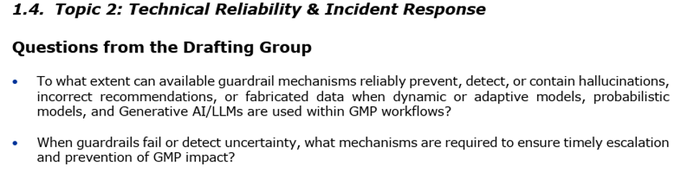
行业同时建议,法规主文宜采用技术中立的“控制机制(Control Mechanisms)”一词,避免绑定具体的“防护栏(Guardrail)”概念,后者更适合放入后续可动态更新的附录或Q&A中。
议题3
穿透形式主义的人员监督与责任归属
自动化程度提高后,现场检查人员普遍担忧人工审阅退化为“走过场”(自动化偏见)。
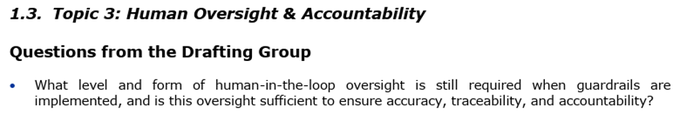
研讨会明确区分了两个层级:
● 人类监督(Human Oversight / HOTL):贯穿全生命周期的治理机制,要求人员具备理解、质疑、干预、覆写和终止模型的能力。
● 人在回路(HITL):仅代表流程必须等待人工确认才能继续的一种操作环节。
仅在SOP中注明“最终由人工签字”无法证明监督有效。药企迎检时需要提供更扎实的证明材料:
● 人员资质与模型盲区培训记录:证明审阅人具备识别模型错误的能力。
● 双向修改轨迹与审计追踪:完整留存AI原始输出及人员覆写修改的具体过程。
● 人机协作的定量指标:质量部门需对覆写率、偏离度和审阅耗时进行趋势分析,防止疲劳盲签。
● 降级回退机制:模型置信度不足时,能自动报警并平稳转入人工或传统备用流程。
议题4
独立测试集与动态再验证
AI验证不同于传统计算机化系统验证CSV的单次静态验收,而是持续的动态管理。验证深度取决于系统的不确定性、复杂性、自主程度与潜在后果。
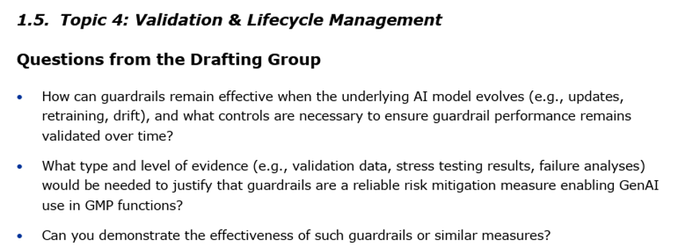
对于具有持续再训练或自适应属性的模型,核心难点在于测试数据的独立性。若模型用生产数据迭代,企业必须通过程序手段隔离出专用的独立测试集作为基准。同时,质量体系内需设立清晰的变更触发阈值,一旦指标显示发生漂移,立即启动CAPA与再验证程序。
议题5
合规边界与“暂不使用”评估
针对“防护栏能否完全保障工艺和数据可靠”的争议,行业并不支持划分硬性的技术禁区,主张结合决策后果、模型影响力与复杂度做量化综合评估。
但QRM框架同样支持否定结论:若某类高风险场景所需的防护手段过于繁琐、缺乏实操可行性,或残余风险始终无法收敛到安全线以内,企业主动做出并归档“暂不使用(Do Not Use)”的决定,本身就是质量体系正常运转的合规体现。
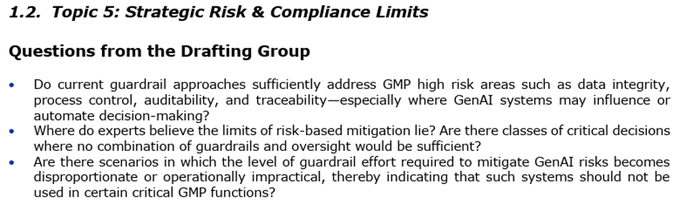
为应对现场检查,行业建议企业建立“AI验证与确认案卷”,打包验证数据、训练集透明度说明、提示词与防护策略逻辑,以及持续监控日志,作为证明系统持续受控的核心依据。
议题6
网络安全与外包责任划分
研讨会明确,AI系统本质上仍属于计算机化系统,EU GMP附录11第7章(外包活动)的基本原则同样适用,无需另立一套独立的附录22网络安全规范。
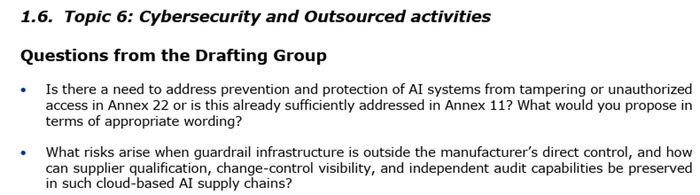
在涉及云端AI供应链(IaaS / PaaS / SaaS)时,采用共享责任模式。药企可以采信第三方的审计资质(如SOC 2、ISO27000系列、NIS2)来减少重复审计,但法定的GMP质量责任不可转移。双方质量协议中必须明确供应商在变更通知、数据零留存以及模型配置可追溯性等方面的承诺。
共识与后续进展
研讨会最终达成共识:监管应从技术标签的绝对限制,转向以预期用途为基础、以风险管理为抓手、以全生命周期受控为底线的评估路径。
起草小组下一步将吸纳此次研讨成果启动附录22的文本修订。新草案将深化与附录11及 ICH Q9(R1) 的衔接,重点界定预期用途、模型影响度、可检测性、生命周期验证与变更触发机制,形成更具实操性的规范体系。
文章内容来自蒲公英Ouryao,流程工业整理编辑,责任编辑:邵丽竹,审核人:何发
版权声明:本文由“制药工艺与装备”平台整理发布,版权归原作者所有,如有侵权请联系删除。邮箱:cuifangfei@vogel.com.cn。
邵丽竹
何发
热点文章
-
2026(第十八届)弗戈制药工程论坛
2026-08-31
-

2025年度中国医药工业主营业务收入前100位企业发布!哪家企业上榜?
2026-07-13
-
2026中国生物医药全景报告:规模破7万亿,创新药正式出海逆袭
2026-08-31
-
诺和诺德,宣布改名:沿用百年的“Nordisk”正式退场!
2026-09-15
-
A 级是几级?一张表看懂GMP洁净区 A/B/C/D 四个级别与设计要求
2026-08-26
-

无菌制剂生产线污染控制策略研究与思考
2026-07-16
-

2026(第十八届)弗戈制药工程论坛日程首发 | 1大主论坛+8场分论坛
2026-07-24
评论
加载更多